Bericht: Kühlvorfälle in mehreren europäischen Ländern
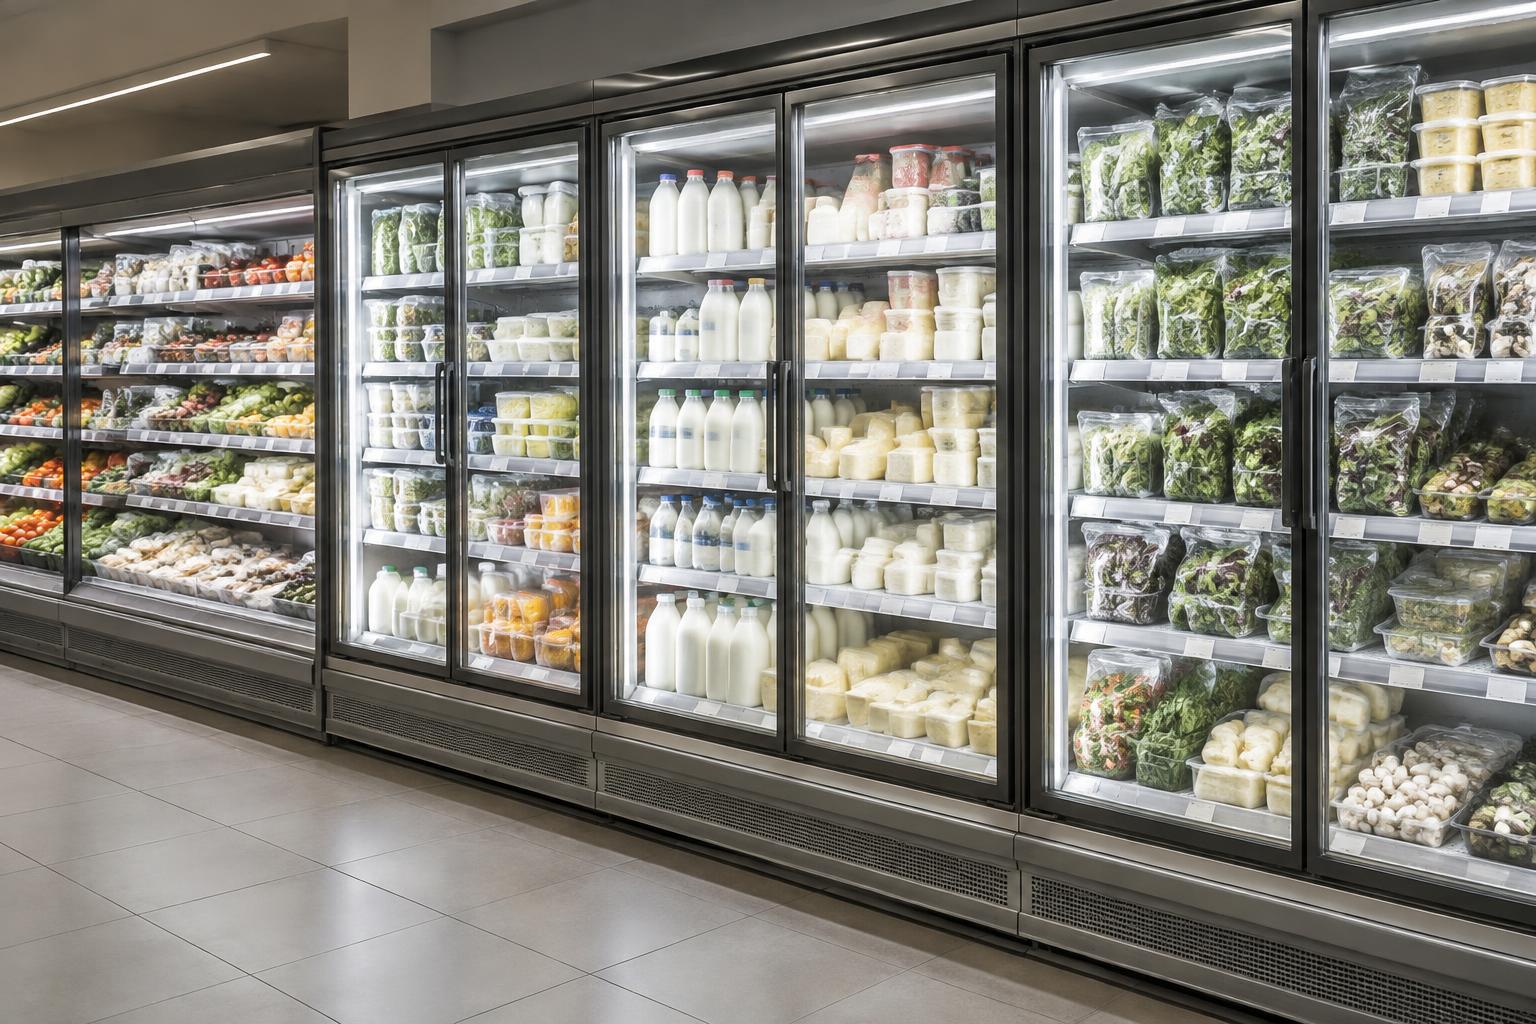
Am 2. November berichteten SRF, Reuters und Euronews über Vorfälle an Kühl- und Gefriersystemen von Supermärkten. SRF nannte Belgien, Schweden, Irland, Luxemburg, Estland und die Niederlande. Die Meldungen betreffen einzelne Filialen und Anlagen, nicht sämtliche Supermärkte dieser Länder. Die verfügbaren Berichte unterscheiden sich in Länderumfang und genannten Zahlen; daraus lässt sich keine vermeintlich vollständige europäische Ausfallbilanz zusammensetzen. [1][2][3]
In Schweden meldete ICA Kvantum in Sjöbo Temperaturen von bis zu 50 °C in Kühl- und Gefrieranlagen und führte das Problem auf Hacker zurück. Reuters und SRF geben diese Darstellung des Marktes wieder; der Wert wurde nicht für jeden betroffenen Händler berichtet. Andernorts wurden gekühlte oder gefrorene Produkte vorsorglich aus dem Verkauf genommen oder verdorbene Lebensmittel entsorgt. Diese Folgen sind relevant, doch die Berichte liefern keine einheitliche geprüfte Bilanz beschädigter Waren oder finanzieller Verluste. [1][2][3]
Abtaumodus: zugeordnete Aussage, keine allgemeine Erklärung
SRF zitiert den Kühltechnik-Dienstleister Sabcobel mit der Angabe, Anlagen seien aus der Ferne in den Abtaumodus versetzt worden. Die Aussage verdeutlicht, wie eine legitime Gerätefunktion bei Missbrauch schädliche Folgen haben kann. Sie beweist nicht, dass jeder gemeldete Vorfall denselben technischen Weg nutzte. Ebenso wenig klärt sie, wie Angreifer Zugang erlangten, welche Zugangsdaten beteiligt waren oder ob länderübergreifend eine bestimmte Schwachstelle ausgenutzt wurde. [1]
Ähnliche Kühlvorfälle waren bereits im Oktober aus Frankreich gemeldet worden; SRF verweist auf etwa 150 betroffene Geschäfte. Ähnlichkeit ist kein Beweis für einen Zusammenhang. Täterschaft und Verbindung zwischen den Angriffen bleiben in der zitierten Berichterstattung öffentlich ungeklärt. Die Beiträge bilden einen fortlaufenden Nachrichtenstand ab, keine abgeschlossene technische Untersuchung. [1][2][3]
Analyse: Die IT/OT-Schnittstelle ist eine Betriebsgrenze
Operational Technology steuert physische Prozesse. Ein Fernbefehl kann Temperatur, Sollwert oder Betriebszustand verändern, bevor eine klassische IT-Vorfallbearbeitung abgeschlossen ist. Die Kühlfälle zeigen deshalb, weshalb Cybersecurity und Standortbetrieb gemeinsam reagieren müssen: Kontenmissbrauch kann zu einer Waren-, Sicherheits- oder Verfügbarkeitsfrage werden statt nur zu einem Datenproblem.
Für PV, BESS und Ladeinfrastruktur sind organisatorische Fragen übertragbar: Wer kann auf Anlagen einwirken, welche Änderungen sind erlaubt und wie wird ungewöhnliches Verhalten erkannt? Das bedeutet nicht, dass Wechselrichter, Speichersteuerung oder Ladesäule über dieselbe Angriffsmethode wie die Kühlanlagen angegriffen werden. Architekturen, Schnittstellen und Schutzmechanismen unterscheiden sich. Huatacondo, Thema unseres ergänzenden Beitrags, wirft eine separate Verfügbarkeits- und Wiederanlauffrage auf – es belegt keinen identischen Exploit.
Betreiberprioritäten: Zugriff, Beobachtung und Reaktion
Eine sinnvolle Prüfung beginnt beim Betriebsprozess statt beim Produktkauf. Zuständigkeiten mit Wartungsdienstleistern vereinbaren, Fernschnittstellen erfassen und prüfen, ob physische Auffälligkeiten Personen erreichen, die handeln dürfen. Systemupdates brauchen Verantwortliche, eine Kompatibilitätsbewertung und einen sicheren Einspielplan; nicht mehr unterstützte Steuerungen eine Ablösestrategie. Notfallreaktionen sollten mit Engineering und lokalem Personal geübt werden, einschließlich sicherer Beschränkung von Fernzugängen und überprüfter Wiederherstellung.
- Sind Fernzugriffsrechte namentlich zugeordnet, auf Aufgaben begrenzt und regelmäßig überprüft?
- Werden Wartungssitzungen genehmigt, protokolliert und nach Abschluss der Arbeiten beendet?
- Erfasst das Monitoring unerwartete Einstellungen und physische Prozesswerte, nicht nur Anmeldungen?
- Wer bewertet Updates und Supportende von Steuerungen und Fernmanagementsystemen?
- Können lokale Teams bei missbrauchter Fernsteuerung sicher reagieren und geprüfte Einstellungen wiederherstellen?
Keine nachträgliche Verhinderungsbehauptung
Die praktische Schlussfolgerung lautet: geregelte Zugriffsrechte, sichere Fernwartung, Monitoring, Systemupdates und Notfallreaktion. Die SaiFlow-Links bieten Produktkontext für Gespräche über Energieinfrastruktur, keine Aussage über die Systeme der Händler. Keiner dieser Berichte belegt, dass SaiFlow die Angriffe verhindert hätte oder eine einzelne Lösung operative Cyberrisiken beseitigt.
Quellen und weiterführende Informationen
Quellenprüfung am 3. November 2026; Vorfallberichterstattung vom 2. November. SRF und Euronews wurden direkt gelesen; die Reuters-Berichterstattung wurde auch anhand syndizierter Texte geprüft. Länderumfang und Zuschreibungen unterscheiden sich zwischen den Berichten. Die Empfehlungen sind redaktionelle Analyse, keine forensischen Befunde.